部署方式灵活
对网络无任何要求,无缝兼容现有网络所有设备,不改变网络物理及逻辑拓扑结构。通过安视独有的NAT网络穿透技术,结合AI智能识别合法终端,实现跨NAT复杂场景下的合法终端识别放行及违规终端拒绝入网。

从边界到数据、从运维到审计,为视频全息感知网筑牢安全根基。 以自主知识产权的视域安全共同体技术底座为基础,构建覆盖边界安全防御、数据安全治理、运维安全管控、综合安全审计的一体化产品体系。
可提供资产发现管理、设备准入控制、终端电脑安全防护、亚终端及摄像机设备安全管理、终端数据与视频数据防泄密管理等功能,为视频网边界安全防护提供有力支撑。平台集成资产探测、准入控制、终端安全管理、摄像机管理、视频数据防护、监控告警及安全防护于一体,单一平台即可满足视频网边界安全管理需求。
对网络无任何要求,无缝兼容现有网络所有设备,不改变网络物理及逻辑拓扑结构。通过安视独有的NAT网络穿透技术,结合AI智能识别合法终端,实现跨NAT复杂场景下的合法终端识别放行及违规终端拒绝入网。

实现强制入网终端安全管理,终端须经过准入控制、身份认证、安全技术评测、施加管理策略四个标准化流程。可对客户网络中互联网资源、服务器资源、终端资源全方位立体防护,杜绝未经授权的随意访问。

流程化引导终端入网认证,终端用户“0”学习成本。支持ByPASS、分级级联部署、双机热备等高可用性部署方式。所有功能通过一个服务器平台、一个管理页面、一个终端插件实现。

网络访问权限细分为安全区域、来宾区域、隔离区域。支持按部门设置不同访问范围,如销售仅能访问销售OA系统,无法访问财务服务器,提高网络访问安全性。

采用下一代准入控制技术,支持NACP、策略路由(PBR)、802.1x、WebPortal、DHCP、SNMP、透明网桥等多种先进准入控制技术,不依赖交换机等网络设备,不改变网络拓扑架构。
对全网交换机及路由器自动发现与展现,完整展示网络拓扑。违规接入终端在拓扑图中通过上联交换机颜色报警定位,可发现终端私接路由并报警,通过设备背板迅速定位异常终端位置。
以单个用户为粒度,划分网络隔离域、来宾可见域、网络安全域和终端用户域等网络区域,对网络访问数据包进行多维过滤,为数据流提供明确的允许/拒绝访问能力。
通过大模型进行数据分析,对网络安全情况全方面测评。
客户端对终端网络连接进行主动探测和被动分析,实时监测通过无线上网卡、无线热点、手机代理、便携式WiFi等违规外联行为。结合AI异常检测,即时上报违规信息,支持锁定屏幕、关闭机器等处理措施。
深盾安视网络接入控制系统(NACP),为企业内网构建全场景、智能化的接入安全防线。方案基于全网设备管理、安全测评与自动化修复等核心能力,实现对有线、无线网络下各类终端的统一纳管。系统支持设备自动发现与指纹识别、合规性检查、违规接入实时阻断及风险闭环修复,有效防范非法终端接入、仿冒攻击等安全威胁。适用于政府、金融、医疗、教育等行业,助力组织构建可管、可控、可信的网络接入体系。
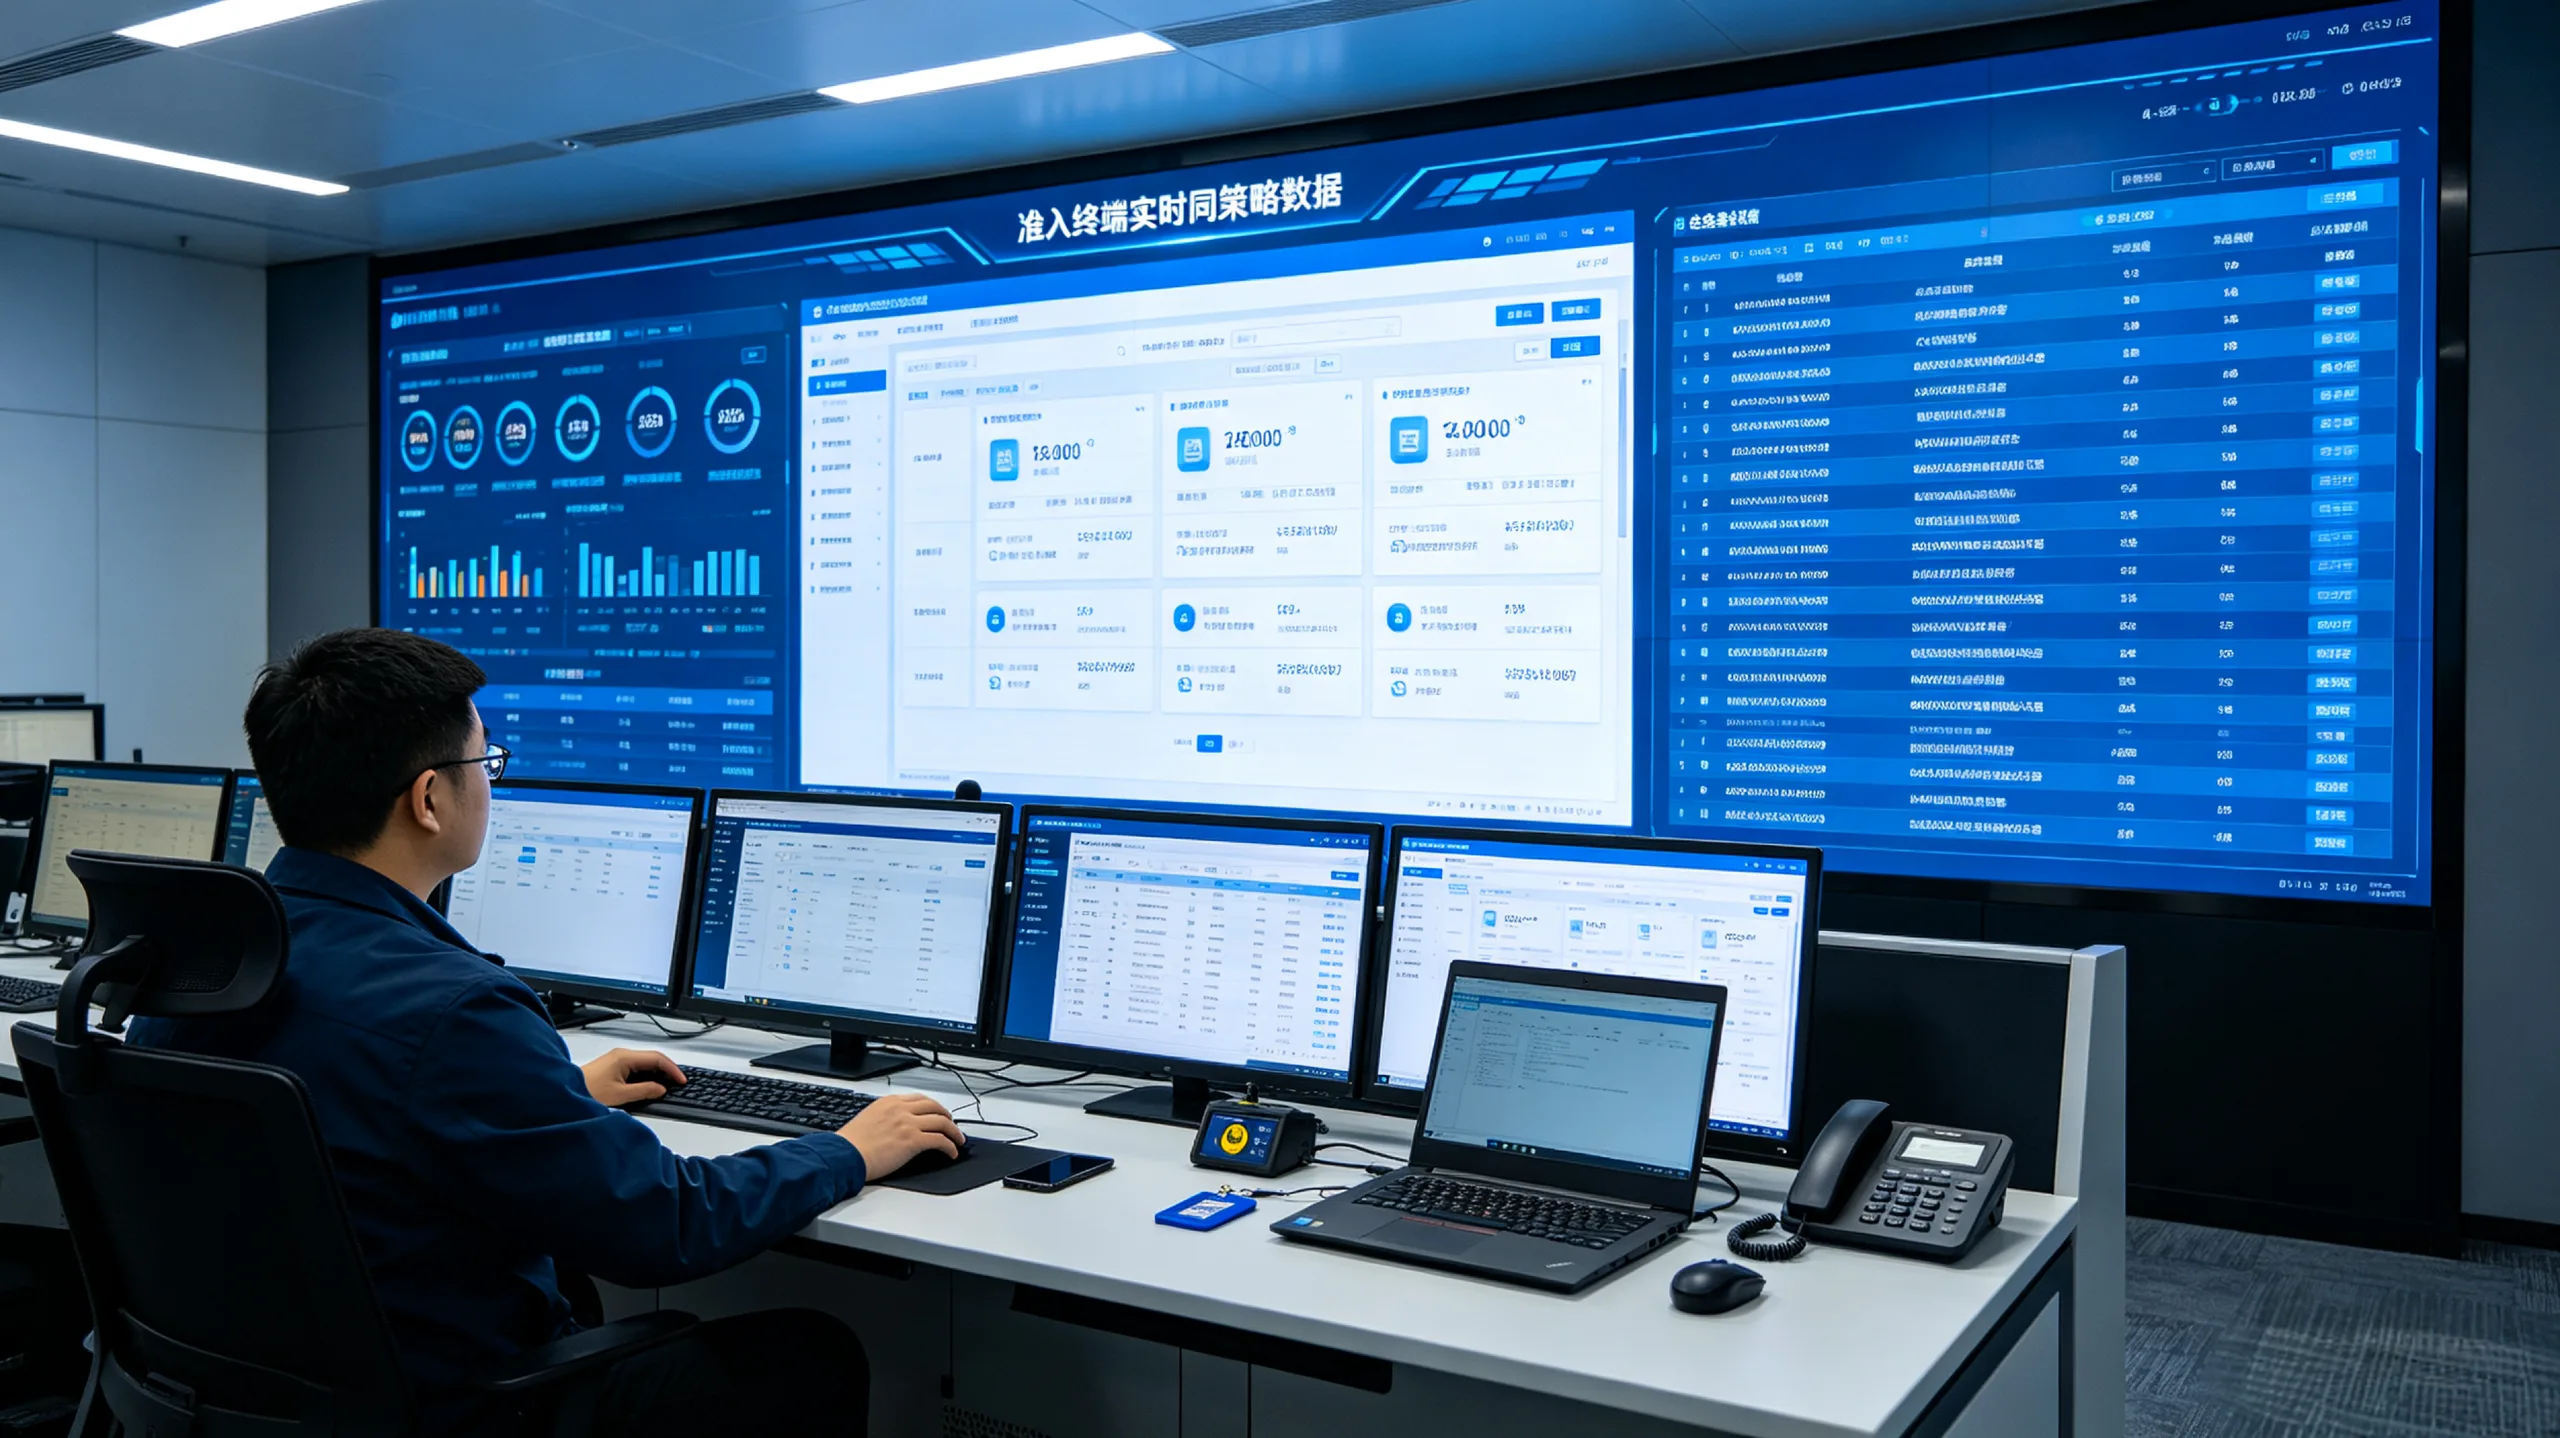
支持多种准入控制技术,原生态支持云计算准入,准入终端实时同步策略数据对非法网络通信进行阻断。
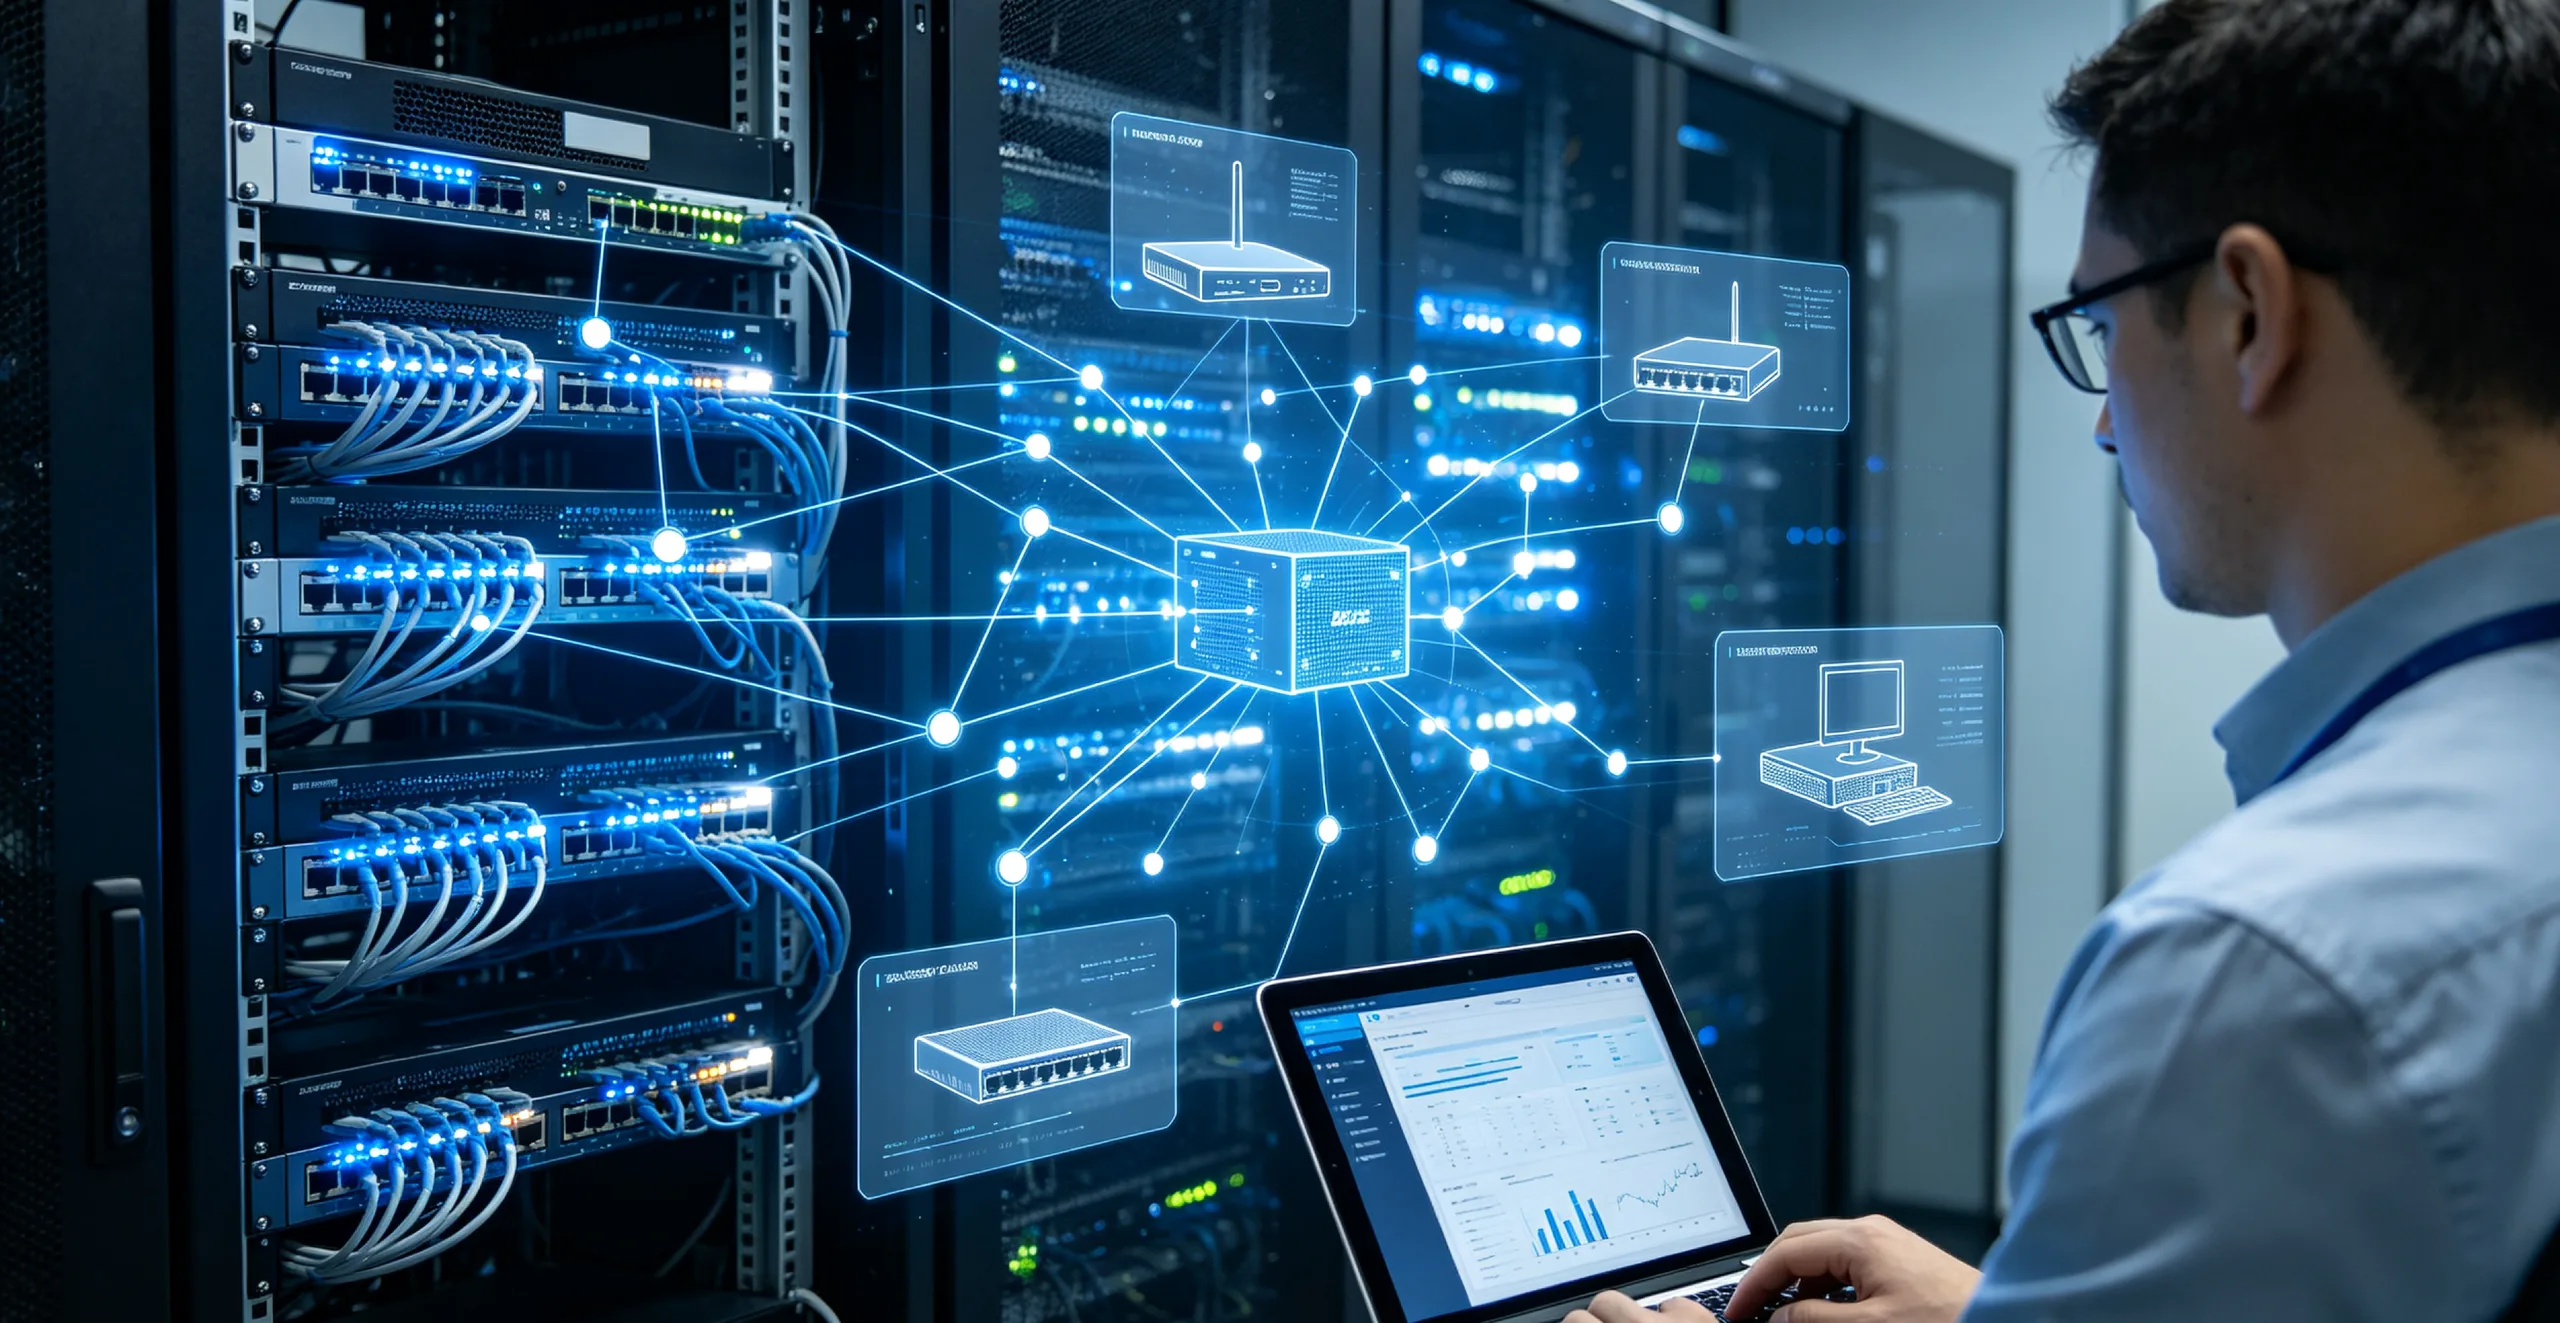
基于SNMP/ICMP的网络拓扑发现方法,支持对全网交换机及路由器自动发现及展现,完整展示网络拓扑情况。
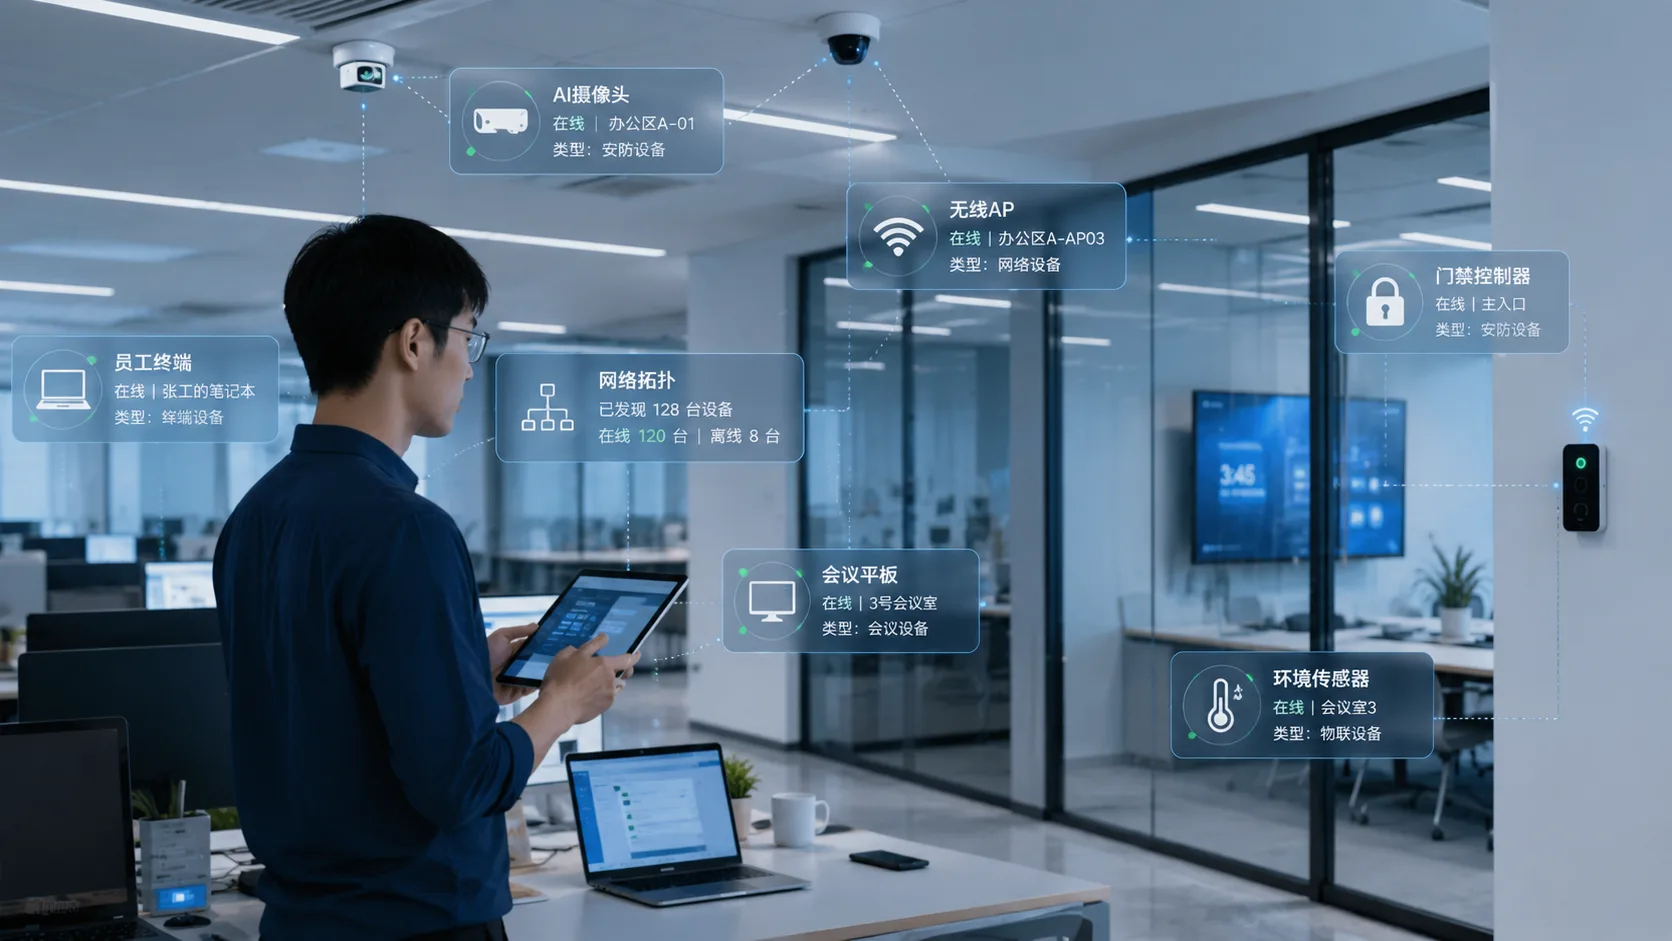
深盾安视全网设备管理模块,精准识别全网接入终端,实时绘制网络拓扑。自动分类、统一管控,实现从设备发现到策略下发的全生命周期智能运维。
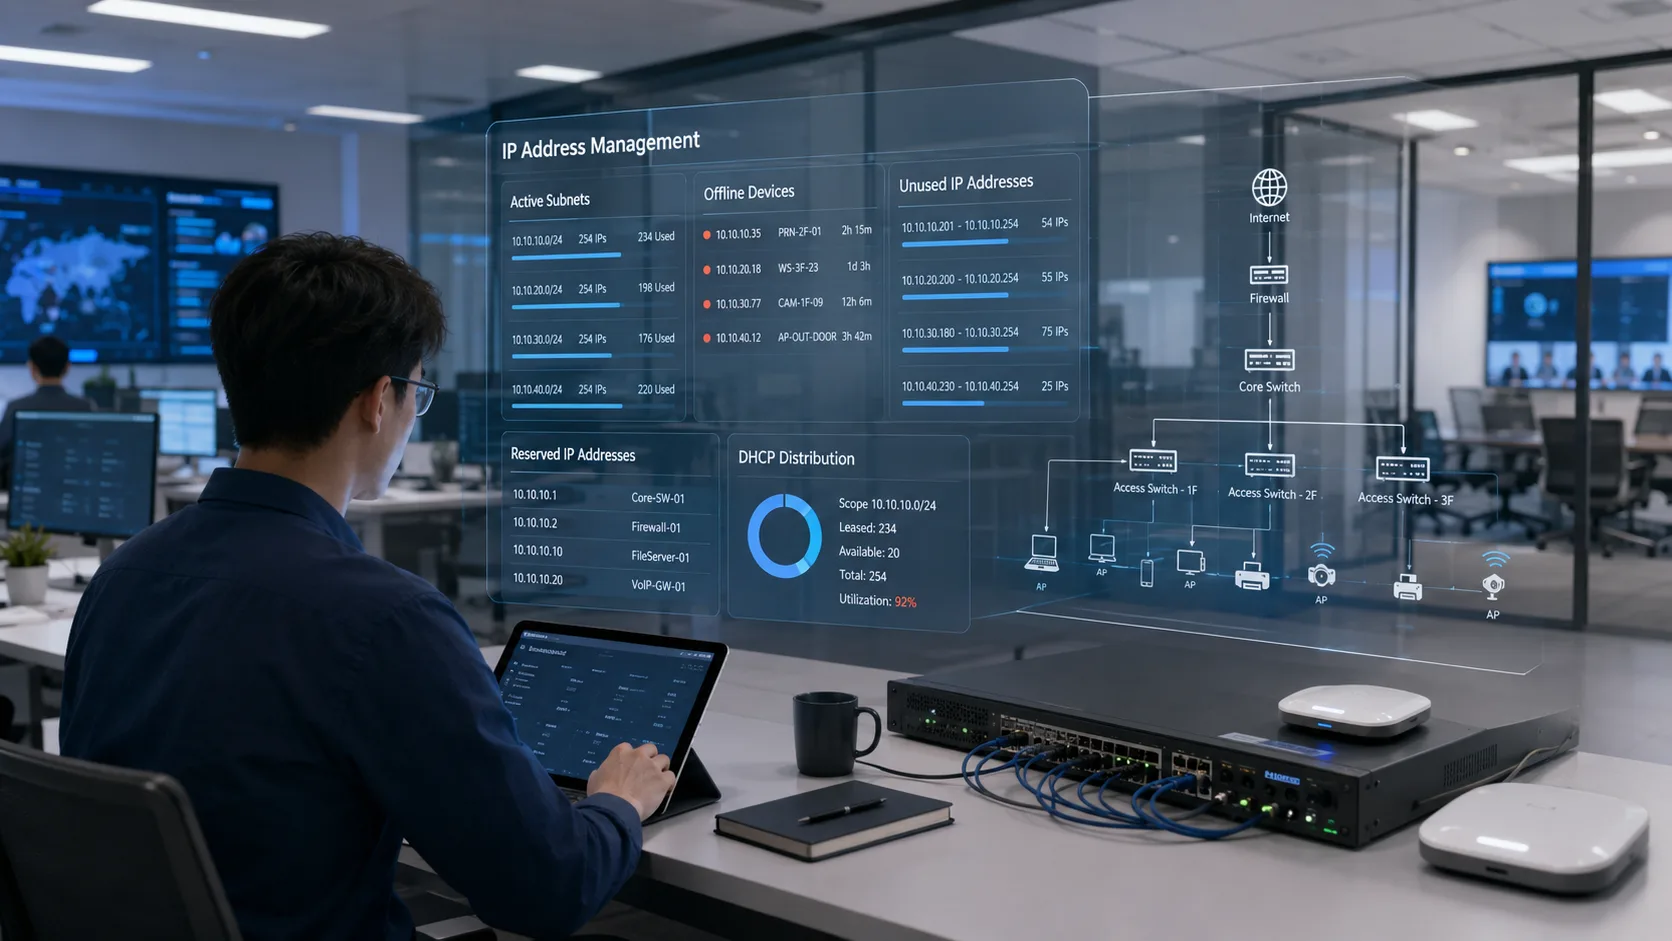
基于GDPS系统,发现和管理全网IP地址,发现各网段正在使用、长期离线、非法入侵和未使用的IP,支持有效备注和DHCP分配。
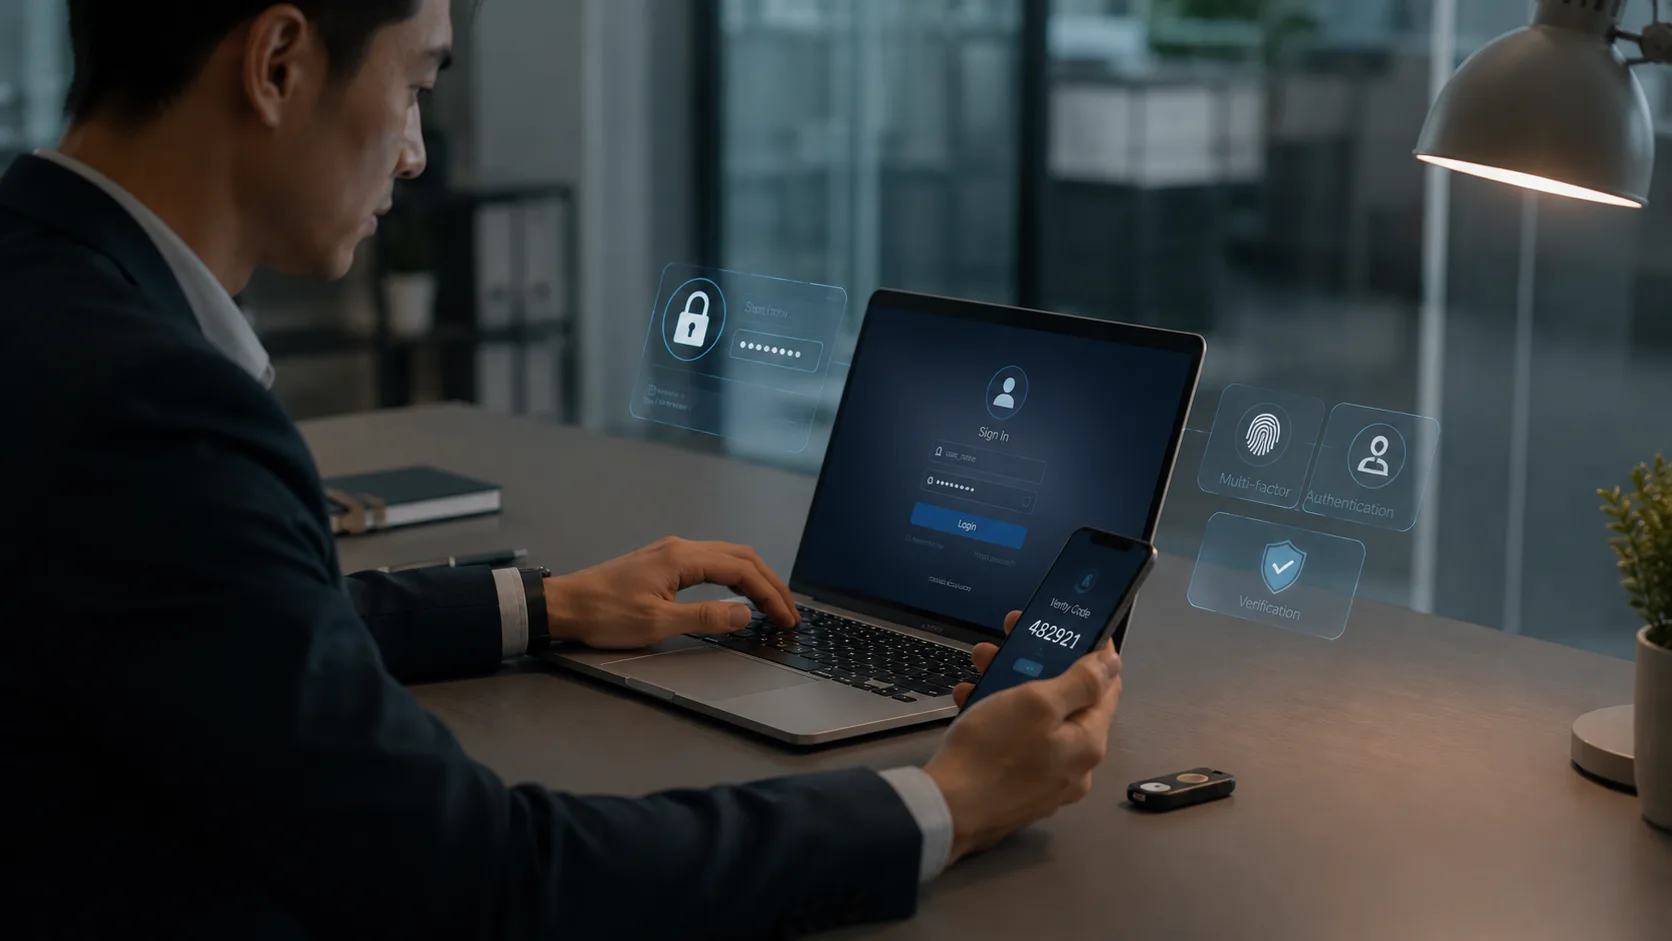
支持口令类、动态验证码类和硬件类多种身份信息鉴别方式,引入两种及以上多重身份鉴别组合验证,保证接入网络终端和人员的合法性。
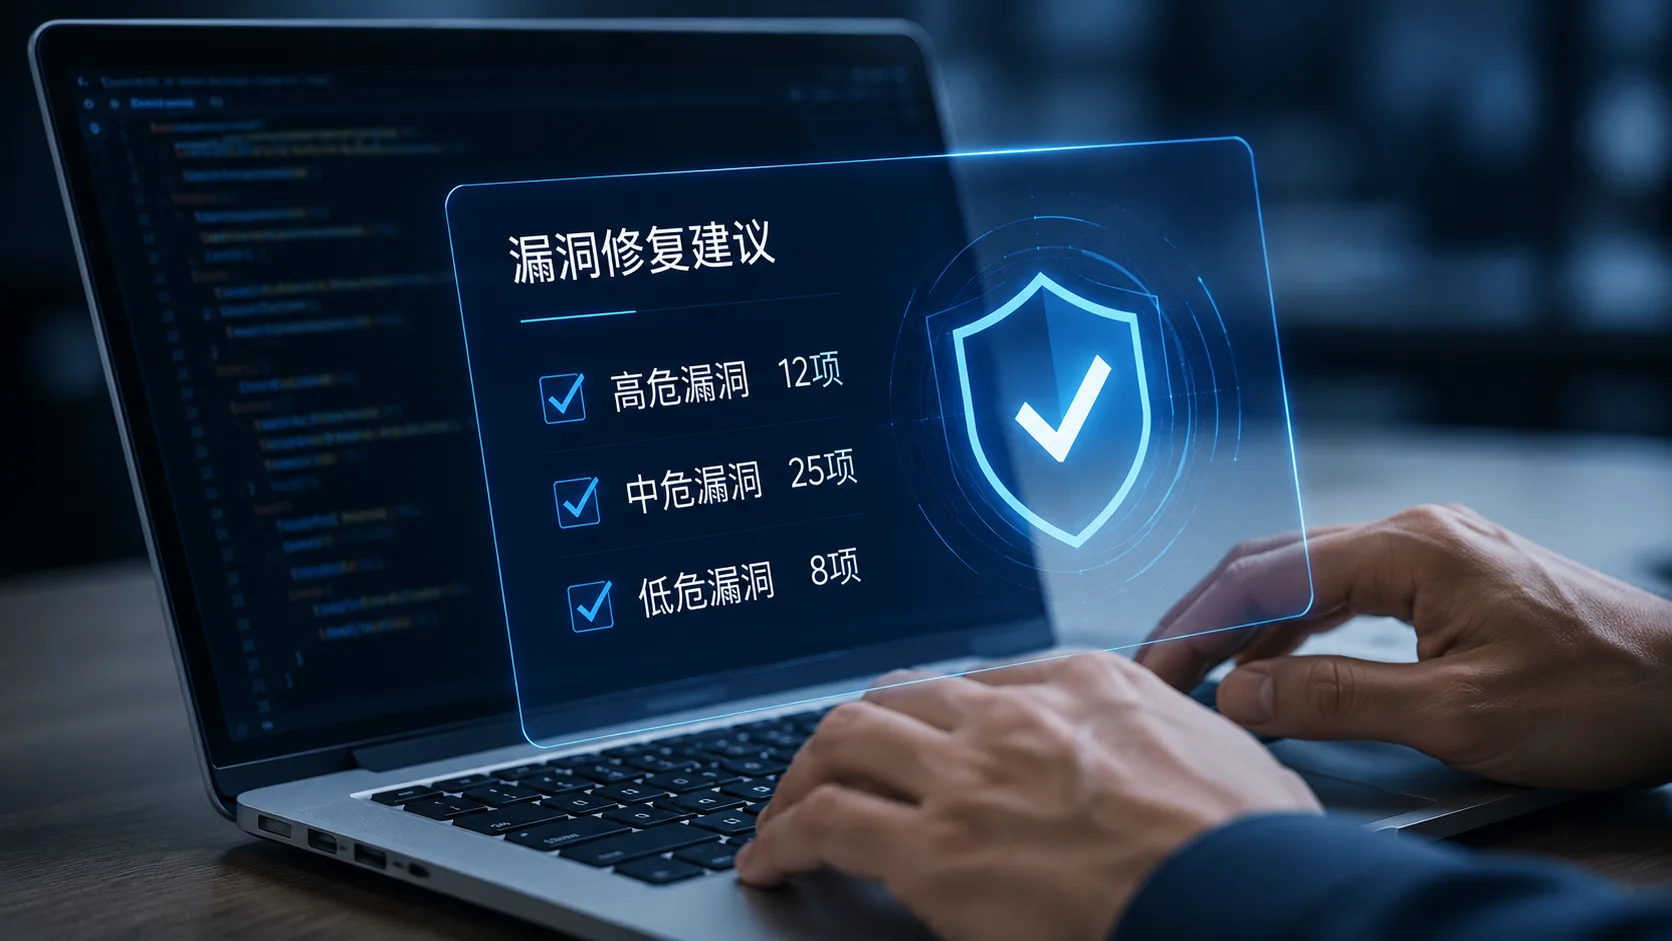
系统自动开展深度安全测评,精准识别系统漏洞与违规配置。智能生成修复方案并联动策略自动加固,实现从测评到闭环修复的全流程自动化。
对单位内部人员和外来人员进行细粒度权限划分,防止用户越权接入网络访问重要服务器和资料。
实现全网终端安全状态同查同测,确保终端入网合规性,减少漏洞攻击事件。
通过GDPS设备发现及报警,及时发现网内无线路由器(NAT)、HUB等不合规设备的私接滥用情况。
多维度、多层次外联检测机制快速准确,有效防范违规外联或一机两用情况。