GDC 微服务平台
采用自主研发的GDC微服务平台架构,系统各服务根据业务切分,服务间边界明确,易开发维护,支持独立部署与分布式扩展,极大提升系统的扩展性和稳定性。

从边界到数据、从运维到审计,为视频全息感知网筑牢安全根基。 以自主知识产权的视域安全共同体技术底座为基础,构建覆盖边界安全防御、数据安全治理、运维安全管控、综合安全审计的一体化产品体系。
可提供资产发现管理、设备准入控制、终端电脑安全防护、亚终端及摄像机设备安全管理、终端数据与视频数据防泄密管理等功能,为视频网边界安全防护提供有力支撑。平台集成资产探测、准入控制、终端安全管理、摄像机管理、视频数据防护、监控告警及安全防护于一体,单一平台即可满足视频网边界安全管理需求。
采用自主研发的GDC微服务平台架构,系统各服务根据业务切分,服务间边界明确,易开发维护,支持独立部署与分布式扩展,极大提升系统的扩展性和稳定性。

采用自主研发的GDPS全局设备快速感知系统,结合设备特征识别与深度学习技术,可快速准确识别物联网内设备类型,主动发现冒用、离线、入侵等异常行为。历经多年优化及海量特征库积累,GDPS已构建业内领先的设备指纹特征库。

采用先进的虚拟安全磁盘存储空间与文件重定向技术,将视频管理平台下载的数据强制重定向到虚拟安全磁盘中,使用国密级强加密技术对存储空间进行加密,确保磁盘视频数据在非法终端无法读取。数据的生成、存储、访问、销毁全生命周期均在虚拟安全磁盘中闭环完成。

采用自主研发的全新一代NACP准入控制技术,不改变用户网络拓扑架构,可满足各种复杂网络、混合型部署及大型网络的准入管理要求,支持部门、设备类型、厂商、测评状态、用户类型等多维度组合配置。
系统可以对视频网络维护人员访问视频资源的行为进行实时记录与智能告警,能够实现对视频资源的查看行为、相关参数修改行为、平台控制、历史回放等行为的记录与告警,从而防止不法分子非法访问视频资源,造成信息泄露等安全事件。
系统采用多维度溯源追踪引擎,覆盖服务器、网络、终端设备。对网络异常接入、终端运行异常、设备仿冒替换等重要的安全事件进行实时检测,包括事件的时间、设备信息、事件类型、事件内容、入网状态等。支持对事件进行等级设定,提供多种形式的告警。

系统通过对多种标准网络协议的深度解析,结合设备特征识别,对视频监控网络内所有前端设备进行主动探测与被动分析相结合的设备发现与感知。通过协议分析获取设备信息,与系统数据库对比鉴别设备合法性,对非法接入设备自动告警、阻断。
根据设备发现信息,在设备接入视频网前进行安全性可信认证,通过对设备系统、结构、功能的安全监测评估与安全基线比对,保证接入网络设备正确、可信、安全。已接入设备在业务交互时依据AI增强的指纹特征库比对,实施可信认证。
采用网络感知发现模块,对设备在线状况、陌生设备入侵、设备非法仿冒、设备时间异常、码流延时、视频访问行为等进行全方位监测,与后台合法设备数据综合验证,对非法设备自动告警、阻断。
内置多种报警触发事件,报警模块实时对设备发现模块、识别感知模块、准入控制模块进行数据交互,接收到异常事件时触发告警机制,结合AI事件关联分析,可发送报警邮件、报警短信、报警消息推送,并在 GIS 地图定位、网络拓扑图中进行异常标记。
应用新一代NACP准入控制技术,以入网设备信息绑定、杜绝非法入侵和运行监测为核心理念,实现网络边界防护与异常边界实时监测。秉承不改变网络、不依赖网络设备、部署简单的特性,达到构筑边界城墙、放行信任入网、阻断非法接入的管理目标。
VBSP平台对视频网内设备进行全面发现、准入认证、边界防护、行为审计与异常告警,围绕视频专网运行管理中的资产、身份、边界、行为和数据安全形成统一闭环。
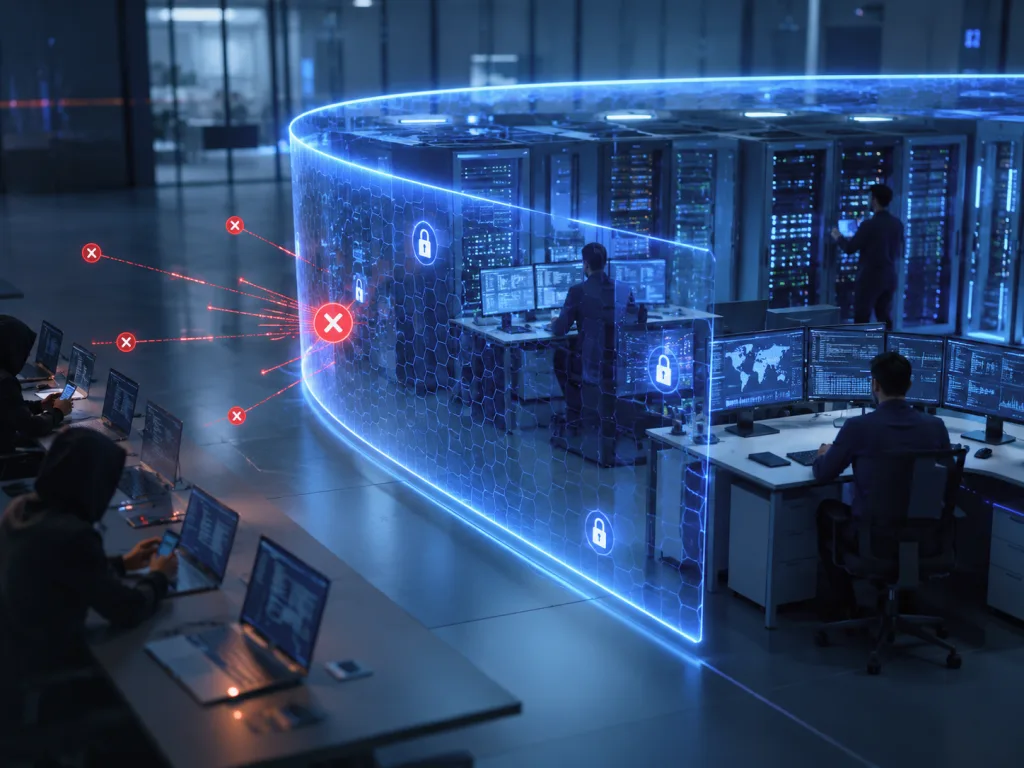
使用深盾安视自主研发的NACP网络准入控制技术与GDPS全局设备快速感知系统,在不改变网络架构基础上筑起网络边界防护城墙,主动发现网内资产,精准识别并实时监测设备变化,对仿冒、入侵等异常设备立即阻断。集成丰富终端安全策略,对USB存储、无线网卡、手机等不合规外接设备实时禁用。
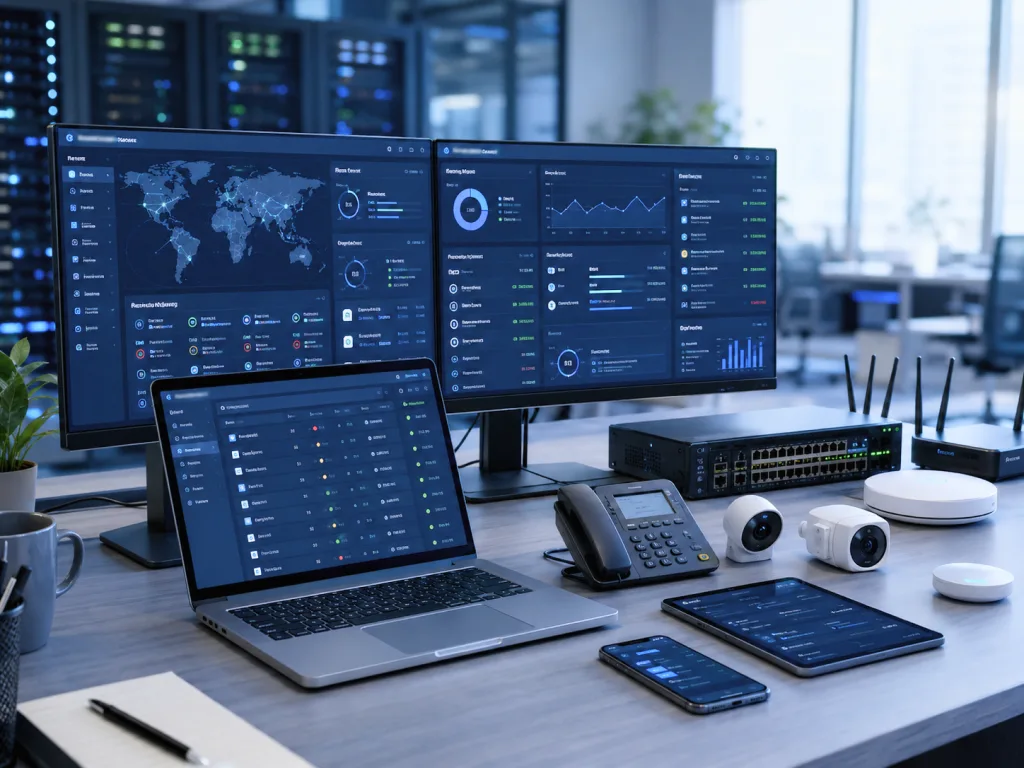
自动采集网络中各类IP设备信息,通过内置丰富指纹特征库准确识别设备类型,对IP资产清晰分类,打破跨平台分散管理局面,一平台综合展示网内所有物联网设备信息。
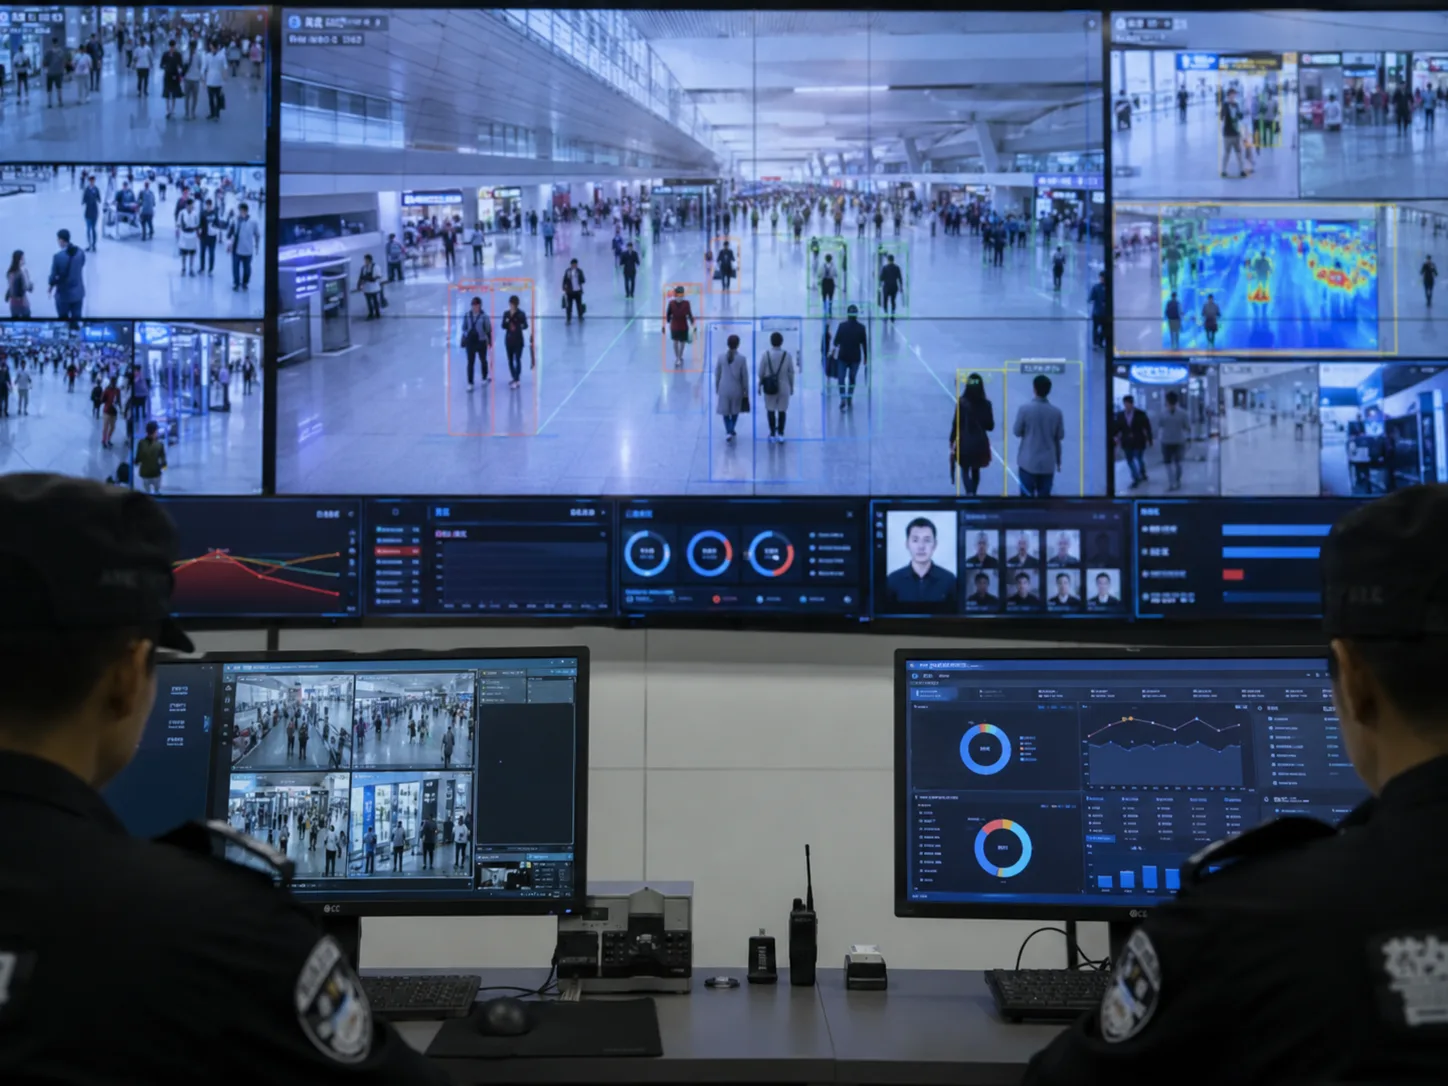
VBSP平台对设备的运行状态实时监控,监测设备MAC、类型、身份标识等状态变化,除此之外还对设备本身的口令、违规外联、网络边界进行检测,对发生的异常行为自动采取策略并发出告警通知。
平台功能严格遵循国家最新信息安全标准体系,满足网络安全、数据安全、个人信息保护、视频图像信息系统管理、等级保护等核心法规要求。
对终端软硬件资产及计算机信息统一汇总,实现资产统计轻量化和高效性,通过准入控制从源头上阻止非法接入。
基于平台级联双向认证技术,实现上下级平台数据互联互通,满足多级部署、统一管理政策要求。
通过补丁安装,保障终端计算机的安全可靠,针对网络恶意病毒及时进行补丁修复。
通过网络准入、违规外联监测、外设管理,实现专网专用。
以准入控制、终端安全管理、摄像机安全管理等多种能力结合,提供全流程安全监管。